园区网络建设进入深水区之后,很多企业信息化的负责人会发现一个共同的困惑:交换机选型、带宽规划这些话题资料很多,但关于防火墙与边界安全防护的内容却零散、碎片化,真到项目选型时,往往不知道从何入手。本文从园区网络构建的实际场景出发,系统梳理边界安全防护的基础认知、常见问题与选型建议,帮助正在做园区网络搭建规划的企业少走弯路。读完本文,您可以大致了解:园区网络为什么必须有边界防护、防火墙在园区网中承担什么角色、选型与部署时需要关注哪些要点。
一、先建立基础认知:园区网络的边界到底防什么
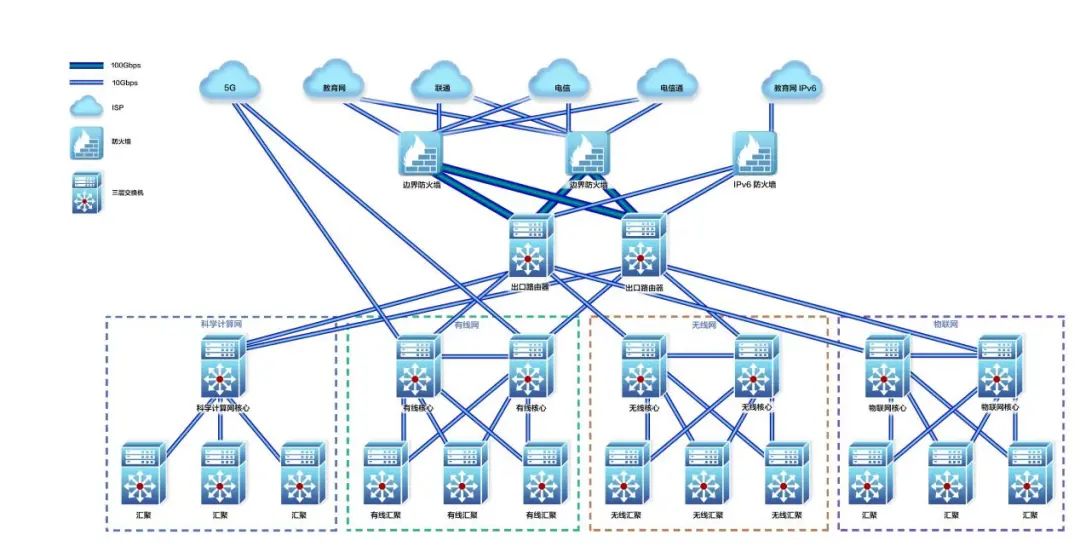
园区网络通常由核心层、汇聚层、接入层组成,支撑办公、生产、安防、访客等多类业务。过去很多企业认为,只要内网设备可靠、带宽充足,网络就是安全的。但随着远程办公普及、业务系统上云、物联网终端大量接入,园区网络的边界已经从传统的出口一道门,扩展成了多个需要设防的位置。
第一个边界是互联网出口。这是外部访问进入园区网络的必经之路,也是风险最集中的位置。入侵尝试、病毒传播、异常流量冲击,大多从这里发生。第二个边界是各业务区域之间的隔离带,例如办公区与生产区之间、访客网络与内部网络之间、财务系统与其他办公系统之间。即使外部被挡住了,内部区域之间若无隔离,一个终端感染就可能横向扩散。第三个边界是远程接入通道,分支机构和移动办公人员通过隧道接入内网,这条通道同样需要严格的身份校验与加密保护。
理解了这三个边界,就能理解为什么防火墙是园区网络中不可替代的设备。它部署在关键边界位置,依据安全策略对流量进行检查、放行或阻断,同时承担地址转换、接入、日志记录等多重职责。可以说,交换机决定园区网络跑得快不快,防火墙决定园区网络守得住守不住。
二、拆解常见问题:企业边界防护为何容易失效
结合多年园区网络建设与运维的经验,我们发现边界防护效果不理想的项目,问题往往不在于设备性能不够,而在于规划与运维环节存在疏漏。以下几类问题较为典型。
其一,出口设备选型与实际业务规模不匹配。部分企业为了压缩成本,选用了性能偏低的防火墙,业务量增长后设备长期处于高负载状态,开启入侵防御、病毒过滤等功能后吞吐量进一步下降,表现为网络高峰期明显变慢,运维人员往往误判为带宽不足,反复扩容出口线路却收效甚微。实际上,开启安全功能后的实际吞吐才是选型时要看的指标,而不是设备标称的裸转发性能。
其二,重采购轻策略。设备到位后,如果安全策略长期沿用出厂默认配置,区域划分粗糙、规则宽泛,防护效果会大扣。防火墙的价值体现在策略与业务场景的贴合程度上,例如医院院区要区分 HIS 业务网段与办公网段,制造企业要隔离工控网络与办公网络,这些都需要结合业务流程细致规划。
其三,缺少与整体网络架构的协同。边界防护不是孤立的一台设备,它需要与上网行为管理、日志审计、入侵防御等系统配合,形成从边界到内部的多层防线。有些项目在出口堆砌了多台设备却各自为政,故障排查时互相推责,日常运维负担很重。
其四,售后响应跟不上。安全设备出现策略异常或宕机,影响的是整个园区的对外业务。如果服务商只负责卖货、不负责交付与运维,客户在故障发生时往往要自行摸索,损失难以估量。
三、给出选型建议:园区边界防护怎么规划更稳妥
针对上述问题,从方案规划的角度,我们建议企业在园区网络搭建时把握以下几个要点。
第一,按业务规模分层选型。中大型园区、政务单位、医院总部等场景,出口防护建议选择高性能下一代防火墙,具备入侵防御、病毒过滤等能力,并为后续业务增长预留性能余量;中小企业、连锁门店等场景,选择集成与上网行为管理功能的SMB级防火墙即可满足出口安全与远程办公接入需求,避免过度投资。以常见的园区组网为例,出口部署F1000级别的高性能防火墙承载边界防护,分支机构部署F100级别的设备实现出口安全与远程接入,是较为务实的搭配方式。
第二,区域隔离与出口防护同步设计。在方案阶段就应梳理业务分区,明确哪些区域之间允许互访、哪些必须隔离,将访问控制策略与网络架构设计同步推进。这样既能降低后期改造的返工成本,也能让安全策略清晰可维护。
第三,选择具备交付与运维能力的服务方。园区网络项目的技术含量,很大程度体现在方案设计、实施调试与后续运维上。企业在选择服务商时,建议关注其认证工程师储备、本地化响应能力与全流程服务体系。以我们中唐实业为例,作为新华三全产品线金牌代理商与三星级认证服务商,团队配备3名H3CIE认证工程师和6名H3CSE认证工程师,实行7×24小时技术支持,远程故障排查响应时间不超过30分钟,从前期咨询规划、方案设计,到安装调试、上线运维提供全生命周期服务。这种模式的价值在于,方案设计者与运维保障者是同一支团队,策略配置贴合实际业务,出了问题也有人快速兜底。
第四,重视策略的持续优化。网络威胁形态在变化,业务也在变化,边界防护不是一次配置就一劳永逸。建议企业定期梳理安全策略、检查日志告警、更新设备软件版本,将边界安全纳入常态化运维范畴。对于缺乏专职IT团队的企业,可以将这项工作交给服务商代维,通过定期巡检保持防护体系的有效性。
总结来看,园区网络的边界安全防护,核心在于三点:认清出口、区域间隔离、远程接入这三个需要设防的位置;避开性能误判、重采购轻策略、设备孤岛、售后缺位这四类常见坑;按业务规模分层选型,并选择具备全流程服务能力的服务方长期同行。如果您正在规划园区网络搭建,或希望对现有网络的边界防护做一次评估,欢迎与深圳市中唐实业有限公司交流,可通过官网或电话咨询获取园区网络搭建服务联系方式,我们的项目团队可以结合您的行业场景与预算,提供选型建议与方案参考,让企业网络更稳定、高效、省心。